

Два сервиса
Сервис токенов работает на отдельной публикации с фиксированным пользователем (
Usr=… в default.vrd). Настройка описана на странице Публикация для токенов.
Роли расширения
Как только в расширении есть роли, права на его объекты дают только они. РольПолныеПрава основной конфигурации их не даёт. Каждому пользователю сервиса назначается одна роль:
Роли расширения прав на данные конфигурации не дают. Данные читаются и пишутся с правами самого пользователя 1С: роли конфигурации на объекты по-прежнему нужны. В конфигурациях на БСП роли назначаются через профили групп доступа, иначе БСП снимет их при следующем пересчёте. Подробнее — на странице Роли и пользователи.
Профили
Профиль сужает доступ поверх прав 1С. Он задаёт:- матрицу операций по объектам;
- исключённые поля;
- отборы строк;
- лимиты запроса;
- правила частоты.
403. Без строгого режима для такого пользователя действуют только права и RLS 1С.
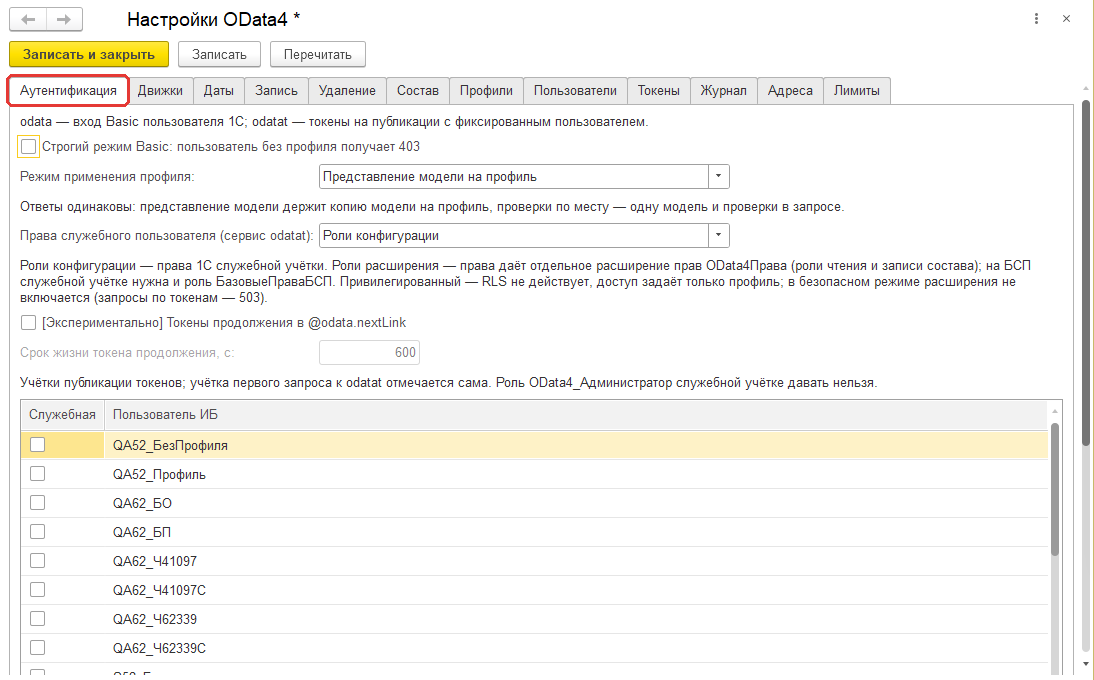
Вкладка «Аутентификация»: строгий режим Basic, режим профиля, права служебного пользователя
Права служебного пользователя
Настройка «Режим прав служебного пользователя» действует для сервисаodatat:
Роли конфигурации (по умолчанию, рекомендуется)
Роли конфигурации (по умолчанию, рекомендуется)
Права на объекты служебному пользователю выдаёт администратор ролями конфигурации, как любому пользователю 1С. RLS действует. Профиль токена сужает доступ дальше.
Роли расширения
Роли расширения
Права на объекты состава публикации дают роли отдельного служебного расширения
OData4Права с заимствованными объектами состава. Режим работает, только если и OData4, и OData4Права подключены без безопасного режима. Расширение нужно пересобирать после изменения состава.Генератор OData4Права пока не входит в публичный дистрибутив и будет опубликован позже. До этого используйте режим «Роли конфигурации».Привилегированный
Привилегированный
Чтение и запись идут в привилегированном режиме. Доступ определяет только профиль токена, права и RLS 1С не действуют. Режим требует
OData4 без безопасного режима, в безопасном запросы odatat получают 503. Выбирайте его, только если профили всех токенов настроены точно.default.vrd, а профиль ему приходит только из токена. По Basic без профиля он видел бы всё, что дают его роли, в обход профилей токенов. Поэтому учётка из списка служебных на сервисе odata получает 403. Фиксированный пользователь публикации токенов попадает в список сам при первом запросе к odatat. Флажок «Разрешить Basic служебным учёткам» включают, только если та же учётка служит и обычным пользователем Basic. При включённом флажке настройки показывают предупреждение.
На публикации токенов сервис odata принимает только запрос, аутентифицированный Basic текущего пользователя. Заголовок Authorization разбирается строго, любая нестандартная форма получает 401.
Ответы об отказе
Когда действуют изменения
Отзыв токена, изменение профиля и сопоставления пользователя действуют со следующего запроса. Исключение — первый запрос после примерно 20 секунд простоя сеанса веб-сервера. Если платформа в этот момент не видит таблиц расширения, сервис может взять данные доступа, прочитанные этим сеансом не раньше чем 5 минут назад. Каждый такой случай пишется предупреждениемOData4.Безопасность в журнал регистрации. Если таких данных нет, ответ — 503.